CoolWallet e Frase Semente: Geração, Derivação e Recuperação Segura
Este guia reúne, em português, as informações mais importantes sobre CoolWallet, frase semente, geração, derivação e recuperação. A frase semente, também chamada de seed phrase ou “palavras de recuperação”, é a raiz matemática que permite controlar as chaves privadas da sua carteira. Se ela for perdida, o acesso aos ativos pode se tornar impossível; se for exposta, pode ser roubada. Por isso, entender como a CoolWallet gera, deriva e restaura essa frase é fundamental para usuários de hardware wallets, criptoentusiastas e quem precisa fazer backup com segurança.
Introdução: por que a frase semente é tão importante?
A frase semente é normalmente uma lista de 12 ou 24 palavras gerada a partir de uma palavra-padrão internacional, como a do padrão BIP39. Ela não é apenas um “conjunto de palavras”; é uma representação legível de uma grande quantidade de entropia. Em termos práticos:
- As palavras codificam bits de entropia e um checksum de verificação.
- A frase, opcionalmente combinada a uma passphrase, é transformada em um seed binário.
- Esse seed permite gerar chaves privadas determinísticas para múltiplas contas e moedas.
- Uma recuperação bem feita reproduz exatamente as mesmas chaves, desde que palavras, ordem, separadores e eventuais passphrases sejam idênticos.
Com a CoolWallet, o dispositivo costuma funcionar como cofre e interface: ele gera ou aceita a frase semente, protege as chaves e permite assinar transações sem expor a seed em sistemas online, sempre respeitando o padrão implementado pelo firmware e pela documentação oficial de cada versão.
Como funciona a geração da frase semente na CoolWallet
Na prática, uma carteira determinística segue uma cadeia de etapas. Mesmo que detalhes internos variem entre modelos, o fluxo geral costuma ser este:
Coleta de entropia
- O dispositivo obtém aleatoriedade de fonte controlada, normalmente um gerador de números aleatórios seguro.
- Quanto melhor a entropia, menor o risco de colisão entre palavras ou chaves.
Conversão em bits
- Para 12 palavras, geralmente há 128 bits de entropia.
- Para 24 palavras, há 256 bits, o que aumenta a segurança bruta da seed.
Cálculo do checksum
- Uma parte da seed é usada para gerar um checksum, reduzindo a chance de erro humano ao digitar palavras.
Mapeamento em palavras BIP39
- Cada grupo de 11 bits corresponde a uma palavra de uma lista padrão, normalmente com 2048 palavras.
Derivação do seed binário
- A frase é convertida em bytes, geralmente com PBKDF2-HMAC-SHA512, utilizando o salt
mnemonicmais uma passphrase opcional. - Essa etapa é crucial: se a passphrase estiver errada, o seed final e todas as chaves serão diferentes.
- A frase é convertida em bytes, geralmente com PBKDF2-HMAC-SHA512, utilizando o salt
Atenção: a geração deve ser feita offline e, sempre que possível, na própria CoolWallet. Evite instalar apps desconhecidos, gerar a seed em navegador ou copiar palavras por clipboard quando não houver necessidade.
Derivação: por que a mesma seed gera várias carteiras?
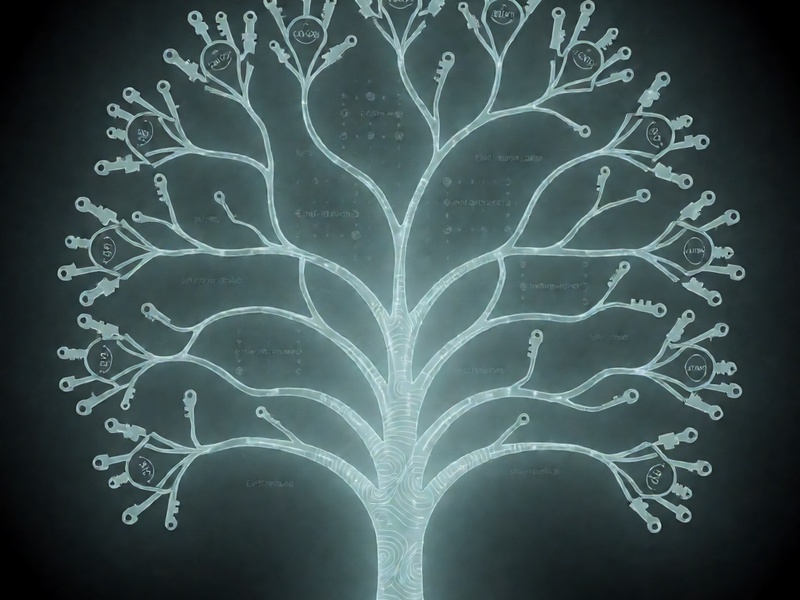
Depois do seed, entra a lógica hierárquica, baseada em BIP32 e padrões de derivação como BIP44. Em vez de criar uma chave isolada, a carteira gera uma estrutura em árvore:
- Chave mestra: derivada do seed.
- Nós de conta: representam diferentes moedas, redes ou contas.
- Nós de endereço: geram centenas ou milhares de endereços a partir de uma única conta.
Um caminho de derivação típico pode aparecer como:
m/44'/60'/0'/0/0
Em sentido amplo:
mindica a chave mestra.44'é o padrão para carteiras hierárquicas determinísticas.60'pode representar o coin type para Ethereum, em vários padrões SLIP-0044.0'é a primeira conta.
0/0indica caminho interno/externo e índice de endereço.
Esse sistema permite que a mesma seed gere carteiras para BTC, ETH e outras redes, desde que o aplicativo use os coin types corretos. Para backup, isso significa uma coisa simples e poderosa: não basta salvar apenas um endereço; a seed completa é a chave do sistema.
Um ponto frequentemente esquecido é a passphrase. Em muitas implementações, ela funciona como uma “25ª palavra” invisível. Se você usa passphrase, o backup precisa incluir também uma política de recuperação clara, pois o seed final muda se a passphrase estiver ausente ou incorreta.
Recuperação da CoolWallet: o procedimento seguro
Recuperar uma carteira não é digitar palavras aleatoriamente. É reconstruir uma chave determinística com exatidão. Ao usar a CoolWallet para restaurar uma seed, siga o caminho mais seguro:
Prepare um ambiente sem observadores
- Evite câmeras, microfones e pessoas próximas.
- Não faça backup por foto, nota em app de mensagens ou serviço de nuvem.
Confira o idioma da wordlist
- A BIP39 define lista em vários idiomas. A derivação espera palavras específicas.
- Se a carteira aceitar português, confirme que a palavra escolhida é exatamente aquela da lista oficial do idioma selecionado.
Digite na ordem correta
- Uma palavra fora de lugar invalida a recuperação.
- Separação por espaço ou newline também pode ser interpretada pelo firmware; siga as instruções na tela.
Valide a checksum
- O próprio app pode indicar se a sequência é matematicamente válida.
- Erros comuns: troca de letras, homógrafos, palavras truncadas e autocorreção de teclado.
Aplique a passphrase apenas se você a utiliza
- Se a carteira original foi criada com passphrase, a restauração sem ela gera carteiras diferentes e aparentemente vazias.
- Faça um teste de recuperação sem expor a seed
- Após restaurar, gere um novo endereço e compare com um endereço backup, se possível.
- Se estiver usando hardware wallet, confirme a transação de teste ou a assinatura em dispositivo independente quando o app suportar.
A regra de ouro da recuperação é: seed e passphrase são o próprio controle da carteira. Sem elas, ninguém pode restaurar o acesso; com elas, qualquer pessoa pode.
Boas práticas: backup, passphrase e gestão de risco
Para reduzir erros, adote um plano de contingência:
- Backup múltiplo: mantenha pelo menos 2 cópias, em locais diferentes e seguros.
- Meias físicas: evite papel comum; considere placas de aço ou titânio resistentes a incêndio e umidade.
- Nunca digitalize a seed: não fotografar, não escanear, não salvar em PDF, cloud, email, Telegram ou clipboard.
- Use passphrase com método: se decidir usar, registre um roteiro de recuperação separado. A seed sozinha não recupera uma carteira com passphrase.
- Separe contas: gere uma carteira de uso principal e outra para testes ou hot wallets temporárias.
- Teste periódico: uma vez por ano, faça um teste de recuperação em ambiente controlado.
- Documente o firmware/app: registre modelo da CoolWallet, versão do app e caminhos de derivação utilizados.
Para usuários avançados, vale conhecer padrões como SLIP-0039, Shamir Secret Sharing ou multi-sig, quando suportados pelo produto. Essas soluções podem distribuir o risco entre dispositivos ou custódias, evitando um único ponto de falha.
Conclusão: o que realmente protege uma carteira CoolWallet
No centro da segurança da CoolWallet está uma ideia simples: a frase semente é o cofre. Se a seed e a passphrase forem preservadas com precisão, é possível recuperar chaves e endereços em outro dispositivo compatível. Por outro lado, se forem expostas ou mal armazenadas, a proteção pode se transformar em risco.
Ao entender as regras de geração, a derivação determinística e o processo de recuperação, o usuário deixa de tratar palavras mágicas como um detalhe operacional e passa a enxergá-las como a camada mais estratégica do controle cripto. O melhor backup é aquele que sobrevive ao tempo, resiste ao desastre e permanece disponível apenas para você.