Arculus Wallet: Brute Force de Senha é Viável? Guia Realista de Recuperação
Aviso importante: este artigo é educativo e destinado apenas a proprietários legítimos que desejam recuperar acesso à própria carteira. Não incentivamos, apoiamos ou fornecemos meios para acessar dispositivos de terceiros sem autorização. Se você não é o dono legítimo da carteira, pare agora.
A Arculus é uma hardware wallet conhecida pelo formato de cartão e pelo uso de um elemento seguro dedicado. Muitos usuários, ao esquecerem o PIN ou a senha, perguntam se é possível fazer brute force para recuperar o acesso. A resposta curta é: na prática, não é viável. A resposta longa envolve entender como a Arculus protege as chaves, o que realmente significa brute force e quais alternativas funcionam de verdade.
Neste guia do Guia de Recuperação de Carteiras Cripto, vamos analisar a viabilidade técnica, os limites do hardware, os cenários em que ferramentas como HashCat, btcrecover e Pywallet podem ou não ajudar, e o caminho mais seguro para recuperar sua carteira.
1. Como a Arculus protege sua carteira
A Arculus foi projetada para manter as chaves privadas dentro de um secure element, um chip resistente a adulteração. O PIN, normalmente de poucos dígitos, não é a chave que criptografa diretamente a seed. Ele funciona como uma credencial de desbloqueio para o elemento seguro.
Na prática, isso significa que:
- A seed BIP39, geralmente de 12 palavras, é armazenada ou derivada dentro do chip seguro.
- As chaves privadas não são exportadas para o aplicativo ou para o computador.
- O PIN é verificado pelo próprio hardware, com limites de tentativa.
- O dispositivo pode bloquear temporariamente ou exigir restauração após muitas tentativas incorretas.
- A criptografia é vinculada ao hardware, não a um arquivo simples que possa ser copiado.
Esse desenho é ótimo para segurança, mas torna o brute force de senha extremamente difícil, quando não impossível.
2. O que seria brute force no contexto da Arculus?
Brute force é a tentativa sistemática de todas as combinações possíveis de uma senha ou PIN. Em teoria, um PIN de 6 dígitos tem 1.000.000 de combinações. Parece pouco para um computador moderno, mas o problema não é a capacidade de cálculo. O problema é onde e como essas tentativas podem ser feitas.
Existem dois cenários:
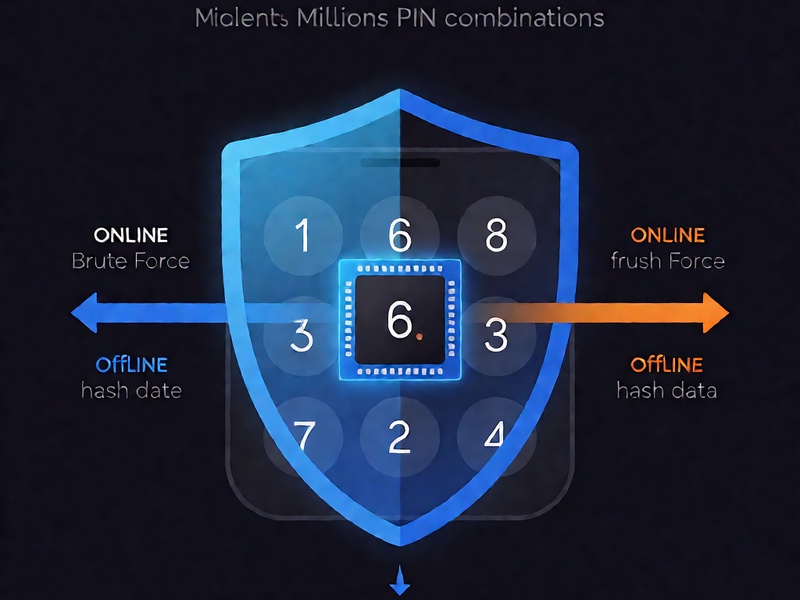
- Brute force online, no próprio dispositivo: você tenta inserir PINs na Arculus. Aqui, o limite de tentativas e o atraso imposto pelo secure element tornam a tarefa inviável. Além disso, tentativas excessivas podem bloquear ou apagar o dispositivo.
- Brute force offline, contra dados extraídos: você precisaria extrair o hash ou o material criptografado do chip seguro e testar combinações em um computador. A Arculus não oferece esse material de forma acessível. Sem um dump do secure element, não há hash para o HashCat atacar.
É por isso que falar em brute force de senha da Arculus é, na maioria dos casos, falar de um cenário teórico que não se converte em recuperação real.
3. Por que o brute force da Arculus quase sempre não funciona
3.1 Secure element resistente a extração
O secure element é projetado para resistir a ataques físicos, glitching, leitura direta e engenharia reversa. Mesmo especialistas com laboratório avançado enfrentam custos altíssimos e baixa probabilidade de sucesso. Para o usuário comum, a extração da seed ou do hash é inviável.
3.2 Limite de tentativas
Diferente de um arquivo de carteira no computador, o hardware controla quantas tentativas podem ser feitas. Após algumas tentativas erradas, o dispositivo pode impor atrasos, bloquear o PIN ou até apagar a seed. Isso inviabiliza qualquer ataque de força bruta online.
3.3 Ausência de hash exportável
Ferramentas como HashCat, John the Ripper e btcrecover precisam de um hash ou de um arquivo criptografado para trabalhar. A Arculus não exporta a seed em formato padrão para que você possa testar um PIN offline. Sem esse material, essas ferramentas não têm o que atacar.
3.4 Criptografia vinculada ao hardware
Mesmo que alguém conseguisse copiar dados do chip, a descriptografia dependeria de chaves internas do secure element. Isso significa que a cópia não seria suficiente para realizar um ataque offline bem-sucedido.
3.5 Firmware fechado e proteções contra adulteração
A Arculus não é um projeto de hardware aberto. O firmware é protegido, e modificações não autorizadas podem danificar o dispositivo ou anular garantias. Para recuperação legítima, esse não é um caminho recomendado.
4. Quando ferramentas de recuperação podem ajudar?
Apesar de o brute force direto na Arculus não ser viável, algumas ferramentas de recuperação podem ajudar em cenários específicos e legítimos:
- BIP39 passphrase fraca: se você tem a frase de recuperação, mas esqueceu uma passphrase adicional e ela era fraca ou baseada em palavras comuns, um ataque de dicionário offline pode testar candidatos.
- Backup criptografado próprio: se você possui um backup criptografado de outra carteira e a senha é fraca, ferramentas como HashCat ou btcrecover podem ser usadas em ambiente isolado.
- Memória parcial da seed: se você lembra de algumas palavras da frase BIP39, mas não de todas, uma busca combinatória com dicionário BIP39 pode reconstruir a seed.
- Carteiras antigas: Pywallet é útil para carteiras Bitcoin Core antigas, mas não para a Arculus.
É importante destacar: btcrecover, HashCat e Pywallet não quebram o secure element da Arculus. Eles podem ajudar em outros tipos de recuperação, mas não substituem a frase de recuperação.
5. Alternativas reais para recuperar o acesso à Arculus
Se você esqueceu o PIN, mas ainda tem a frase de recuperação, a solução é mais simples do que parece:
- Restaure a frase de recuperação em uma carteira compatível com BIP39. Isso recria suas chaves sem depender do PIN antigo.
- Redefina ou restaure a Arculus. Se o dispositivo permitir reset e você tiver a seed, poderá configurá-lo novamente.
- Procure backups criptografados. Se você ativou backup em nuvem ou exportou algum arquivo de recuperação, verifique cofres, e-mails e pen drives.
- Contate o suporte oficial da Arculus. Eles podem orientar sobre procedimentos de recuperação, embora não possam quebrar a criptografia do secure element.
- Consulte um especialista em recuperação de carteiras. Em casos de herança, backup corrompido ou memória parcial, uma análise forense pode ajudar. Desconfie de serviços que prometem quebrar PIN de hardware wallet milagrosamente.
6. Passo a passo seguro para tentar recuperar sua carteira
Se você é o proprietário legítimo e decidiu tentar uma recuperação, siga estas práticas:
- Trabalhe em um ambiente offline ou air-gapped.
- Nunca compartilhe sua seed, PIN ou passphrase com ninguém.
- Evite tentar PINs aleatoriamente no dispositivo, pois isso pode bloquear a Arculus.
- Reúna todas as informações possíveis: palavras lembradas, posições, backups, anotações, e-mails.
- Use ferramentas open source apenas em cópias de arquivos, nunca no original.
- Teste qualquer seed recuperada em uma carteira vazia antes de mover fundos.
- Documente cada tentativa para não repetir erros.
- Considere a ajuda de um profissional de confiança se o valor justificar.
7. Prevenção: o melhor brute force é não precisar dele
A melhor forma de evitar a perda permanente é ter redundância:
- Faça backup da frase de recuperação em metal ou papel resistente.
- Mantenha múltiplas cópias em locais separados.
- Use uma BIP39 passphrase forte e guarde-a separadamente.
- Teste a restauração enquanto a carteira ainda está acessível.
- Nunca fotografe a seed ou salve em nuvem sem criptografia forte.
- Planeje a herança para que seus herdeiros saibam como recuperar, sem expor as chaves.
Conclusão
O brute force de senha ou PIN da Arculus Wallet é, na prática, inviável. O secure element, os limites de tentativa e a ausência de hash exportável impedem ataques offline e online. A recuperação real depende da frase de recuperação BIP39, de backups bem guardados e de procedimentos seguros.
Se você perdeu o acesso, não entre em pânico e não tente soluções arriscadas. No Guia de Recuperação de Carteiras Cripto, você encontra tutoriais passo a passo para recuperar carteiras Bitcoin, Ethereum, MetaMask, Electrum, Ledger e outras, sempre com foco em segurança e operação offline. Acesse / e veja o guia completo.
Aviso final: nunca tente acessar uma carteira que não seja sua. A recuperação legítima exige autorização e comprovação de propriedade.