Auditoria de segurança na recuperação de frases-semente Stacks
Introdução
A recuperação de uma frase-semente é um dos momentos mais críticos para a segurança de qualquer carteira de criptomoedas. No ecossistema Stacks, a Stacks助记词恢复安全审核 deve verificar se o processo de restauração preserva a confidencialidade, a integridade e a disponibilidade dos fundos, sem expor o mnemônico a riscos desnecessários. Uma auditoria bem estruturada não se limita a testar se a carteira abre: ela avalia pessoas, dispositivos, software, procedimentos e evidências.
Escopo da auditoria
Uma auditoria de recuperação de frase-semente Stacks deve cobrir, no mínimo:
- Validação do mnemônico, incluindo verificação de checksum e padronização compatível com BIP39.
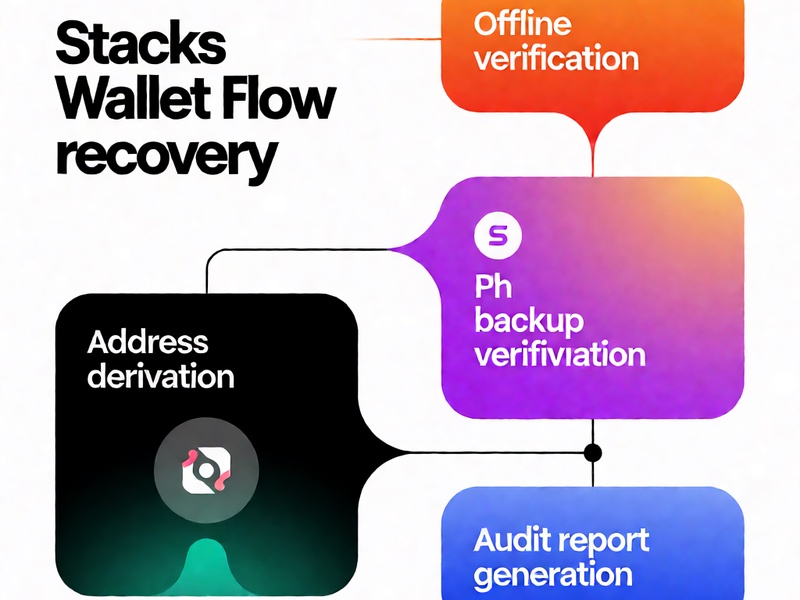
- Derivação de chaves e endereços Stacks, confirmando que a carteira restaurada corresponde ao endereço esperado.
- Ambiente de execução, preferencialmente offline ou air-gapped, com dispositivos confiáveis e livres de malware.
- Controles de acesso, permissões e separação de responsabilidades durante o procedimento.
- Integridade do software utilizado, incluindo origem, versão, assinatura e dependências.
- Tratamento de logs, capturas de tela, área de transferência e qualquer registro temporário.
- Plano de resposta a incidentes caso haja suspeita de exposição do mnemônico.
Principais ameaças
A Stacks助记词恢复安全审核 deve considerar ameaças técnicas e humanas. Entre as mais relevantes estão phishing direcionado, malware que captura teclado ou tela, sincronização indevida de arquivos em nuvem, carteiras falsas, dependências comprometidas e erros humanos durante o backup ou a digitação da frase-semente. Também é essencial avaliar riscos internos, como acesso indevido por terceiros, armazenamento inseguro de anotações e compartilhamento acidental de informações sensíveis.
Checklist prático de auditoria
- Definir um ambiente de teste isolado e sem conexão com a internet quando possível.
- Utilizar dados sintéticos ou uma carteira de teste sem valor real para validar procedimentos.
- Confirmar a derivação do endereço Stacks por meio de ferramentas independentes e confiáveis.
- Verificar se a frase-semente real nunca aparece em logs, mensagens, capturas de tela ou histórico de terminal.
- Revisar permissões de arquivos, backups, cofres físicos e políticas de acesso.
- Documentar cada etapa com evidências que não exponham o mnemônico.
- Simular cenários de falha, como dispositivo perdido, software corrompido ou tentativa de phishing.
- Emitir relatório com achados, riscos, recomendações e critérios de aprovação.
Boas práticas operacionais
Para reduzir riscos, a recuperação deve ocorrer em dispositivo confiável e, de preferência, com isolamento físico. O backup da frase-semente deve ser mantido em meio físico seguro, duplicado de forma controlada e testado periodicamente. Recomenda-se usar hardware wallet compatível com Stacks, verificar assinaturas de software e nunca inserir a frase-semente em sites, formulários ou ferramentas desconhecidas. Quando houver necessidade de apoio especializado, o auditor deve trabalhar com dados de teste e procedimentos documentados, jamais solicitando a frase-semente real do usuário.
Critérios de aprovação
A auditoria pode ser considerada satisfatória quando o processo de recuperação demonstra que o endereço Stacks correto é restaurado, que nenhuma informação sensível vaza para logs ou terceiros, que as dependências são verificáveis e que existe um plano claro de resposta a incidentes. Também é importante que os responsáveis saibam executar o procedimento sob pressão, com checklist, segregação de funções e evidências auditáveis.
Conclusão
A Stacks助记词恢复安全审核 é uma camada essencial de proteção para carteiras Stacks. Ela transforma um procedimento delicado em um processo verificável, reduz a exposição do mnemônico e aumenta a confiança na recuperação de fundos. Segurança real exige prática, isolamento, documentação e revisão contínua, não apenas uma tentativa única de restauração.