OpenBlock: Backup e Recuperação de Carteira Fria Sem Margem para Erros
Uma carteira fria só é verdadeiramente segura quando o seu processo de backup e recuperação é tão robusto quanto o próprio dispositivo. No contexto da OpenBlock, a estratégia correta não consiste apenas em guardar uma frase-semente, mas em criar um sistema verificável, redundante e resistente a falhas humanas, desastres físicos e ataques digitais.
Este guia apresenta uma abordagem prática para proteger, testar e recuperar uma carteira fria OpenBlock, reduzindo o risco de perda permanente de ativos.
Por que o backup da carteira fria é crítico
A carteira fria mantém as chaves privadas offline, mas isso não elimina o risco de perda. Dispositivos podem ser danificados, extraviados ou ficar inacessíveis. Sem um backup confiável, os fundos podem ser perdidos para sempre.
Um bom backup deve garantir:
- Confidencialidade: apenas pessoas autorizadas conseguem acessar a frase-semente.
- Integridade: o backup não foi corrompido, alterado ou parcialmente perdido.
- Disponibilidade: é possível recuperar os fundos mesmo após um desastre.
- Verificação: o processo de recuperação foi testado antes de ser necessário.
Princípios fundamentais da estratégia OpenBlock
1. Nunca armazene a frase-semente em formato digital
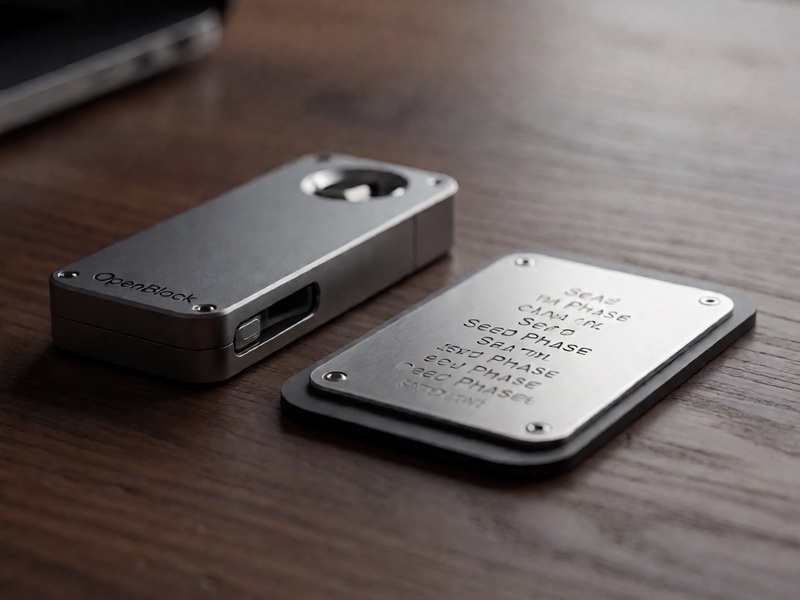
Evite fotografar, digitar em computadores, salvar em nuvem, enviar por mensagem ou guardar em gerenciadores de senhas. A frase-semente deve existir apenas em meio físico, preferencialmente em placas metálicas resistentes a fogo, água e corrosão.
2. Use redundância geográfica
Mantenha cópias do backup em locais distintos e seguros. A redundância protege contra incêndios, inundações, roubos e outros eventos localizados. No entanto, cada cópia adicional aumenta a superfície de ataque; por isso, o controle de acesso deve ser rigoroso.
3. Separe a frase-semente de qualquer passphrase adicional
Se a configuração OpenBlock utilizar uma passphrase opcional, guarde-a separadamente da frase-semente. Isso adiciona uma camada extra de proteção, mas exige um plano claro para que herdeiros ou pessoas de confiança possam recuperar o acesso quando necessário.
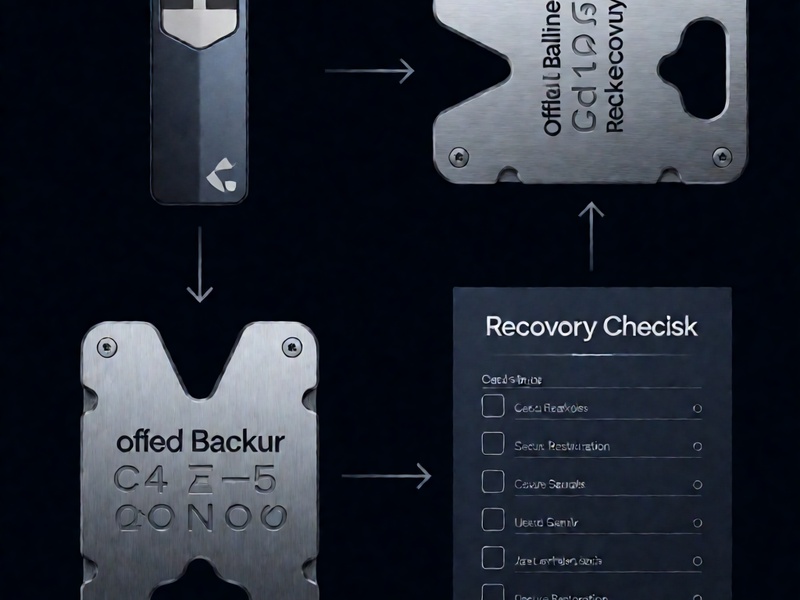
4. Verifique o backup antes de depositar fundos relevantes
Nunca considere um backup válido apenas porque foi escrito corretamente. Faça um teste de recuperação controlado, usando uma carteira vazia ou um valor mínimo, para confirmar que a frase-semente, a passphrase e as instruções estão corretas.
Passo a passo para um backup seguro da OpenBlock
- Atualize e verifique o ambiente. Confirme que o firmware do dispositivo OpenBlock é oficial, atualizado e verificado por assinatura ou hash quando disponível.
- Realize o procedimento offline. Gere a carteira em ambiente controlado, sem câmeras, microfones ou pessoas não autorizadas por perto.
- Escreva a frase-semente à mão. Use papel de qualidade apenas como etapa temporária. Em seguida, transfira para uma solução metálica de backup.
- Confira palavra por palavra. Revise a ordem, a ortografia e a numeração das palavras. Pequenos erros podem inviabilizar a recuperação.
- Crie pelo menos duas cópias físicas. Armazene-as em locais diferentes, com proteção contra acesso não autorizado e riscos ambientais.
- Registre instruções de recuperação. Documente o processo sem revelar a frase-semente. O documento deve explicar onde estão as cópias e como iniciar a recuperação.
- Destrua rascunhos inseguros. Elimine papéis temporários, anotações incompletas e qualquer material que possa conter fragmentos da semente.
Estratégia de recuperação da carteira OpenBlock
A recuperação deve ser tratada como um procedimento de emergência ensaiado, não como uma improvisação.
Prepare um kit de recuperação
O kit deve conter:
- Instruções impressas e revisadas do processo oficial de recuperação da OpenBlock.
- Um dispositivo de recuperação confiável ou uma carteira compatível previamente validada.
- Cabos, adaptadores e fontes de energia adequados.
- Formulário de registro para anotar etapas, horários e responsáveis.
- Contatos de suporte apenas por canais oficiais verificados.
Execute a recuperação em ambiente seguro
- Trabalhe offline e em local privado.
- Confirme que o dispositivo de recuperação não foi adulterado.
- Digite a frase-semente diretamente no dispositivo, nunca em um computador ou telefone.
- Revise cada palavra antes de confirmar.
- Após a recuperação, verifique o endereço público e o saldo antes de movimentar fundos.
Faça testes periódicos
Recomenda-se testar a recuperação em intervalos regulares, usando uma carteira de teste com valor mínimo. O objetivo é confirmar que:
- As cópias físicas permanecem legíveis.
- As instruções continuam atualizadas.
- A passphrase, se utilizada, está corretamente documentada e acessível às pessoas autorizadas.
- O processo pode ser concluído sem depender de memória ou improviso.
Cenários de desastre e respostas planejadas
Perda do dispositivo OpenBlock
Se o dispositivo for perdido ou roubado, a frase-semente não deve estar com ele. Inicie a recuperação em uma carteira nova e, se houver risco de acesso não autorizado, mova os fundos para um novo conjunto de chaves o quanto antes.
Dano físico ao backup
Cópias metálicas podem sobreviver a incêndios e inundações, mas ainda exigem inspeção periódica. Mantenha pelo menos uma cópia adicional em local remoto e verifique a legibilidade de tempos em tempos.
Acesso comprometido
Se houver suspeita de exposição da frase-semente, considere a carteira comprometida. Crie uma nova carteira fria, gere novas chaves e transfira os ativos para o novo endereço. Não reutilize a semente exposta.
Herança e continuidade
Inclua no planejamento instruções claras para herdeiros ou pessoas de confiança. O acesso deve ser possível apenas após validação de identidade e com salvaguardas jurídicas e operacionais adequadas.
Erros comuns que devem ser evitados
- Guardar a frase-semente em nuvem, e-mail, foto ou gerenciador de senhas.
- Fazer apenas uma cópia física.
- Manter todas as cópias no mesmo local.
- Não testar a recuperação.
- Compartilhar fragmentos da semente com terceiros.
- Ignorar atualizações oficiais e canais de suporte falsos.
- Deixar instruções vagas para familiares ou sucessores.
Checklist final de segurança OpenBlock
- [ ] Frase-semente armazenada em mídia física resistente.
- [ ] Duas ou mais cópias em locais distintos.
- [ ] Passphrase, se usada, guardada separadamente.
- [ ] Processo de recuperação testado com valor mínimo.
- [ ] Instruções documentadas sem exposição da semente.
- [ ] Dispositivo e firmware verificados por canais oficiais.
- [ ] Plano de resposta para perda, roubo, dano e comprometimento.
- [ ] Revisão periódica do backup e do plano de herança.
Conclusão
A segurança de uma carteira fria OpenBlock depende tanto do dispositivo quanto do processo humano ao seu redor. Uma estratégia sólida de backup e recuperação combina backup físico redundante, verificação periódica, separação de segredos e procedimentos testados. Ao tratar a recuperação como parte essencial da configuração — e não como uma contingência distante —, o usuário reduz drasticamente o risco de perda permanente e aumenta a resiliência dos seus ativos digitais.