Backup de Ativos O3: Plano Prático para Evitar Perdas Definitivas
Introdução
Ativos O3 podem representar tokens, carteiras digitais, chaves privadas, credenciais, contratos, configurações, metadados e registros operacionais. Quando esses elementos são perdidos, a recuperação pode ser impossível ou extremamente cara. Por isso, um plano de backup para ativos O3 não deve ser tratado como uma cópia ocasional, mas como um processo contínuo de proteção, verificação e recuperação.
O objetivo deste guia é apresentar uma estratégia prática para evitar a perda definitiva de ativos O3, combinando arquitetura de backup, proteção de chaves, testes de restauração e governança.
Por que ativos O3 exigem cuidados especiais
A perda de ativos O3 pode ocorrer por diferentes vetores:
- Erro humano, como exclusão acidental ou sobrescrita de arquivos críticos.
- Ransomware e ataques cibernéticos, que podem criptografar backups conectados.
- Falha de fornecedor, incluindo indisponibilidade de nuvem, corrupção de dados ou encerramento de serviço.
- Desastres físicos, como incêndio, inundação ou roubo de dispositivos.
- Falha de processo, como backups sem versionamento, sem teste ou sem controle de acesso.
Além disso, ativos O3 frequentemente dependem de chaves e credenciais sensíveis. Se essas chaves forem armazenadas junto com os backups comuns, o invasor que acessar o repositório poderá comprometer tanto a cópia quanto o ativo original.
Princípios de uma estratégia à prova de perda
Uma boa estratégia de backup para ativos O3 deve seguir princípios claros:
- Regra 3-2-1-1-0: mantenha pelo menos 3 cópias dos dados, em 2 tipos de mídia diferentes, com 1 cópia offsite, 1 cópia offline ou imutável e 0 erros de verificação.
- RPO e RTO definidos: estabeleça a perda máxima aceitável de dados e o tempo máximo aceitável de recuperação.
- Criptografia ponta a ponta: proteja os backups em repouso e em trânsito.
- Gestão de chaves separada: nunca armazene chaves privadas no mesmo local ou com as mesmas credenciais dos backups de dados.
- Imutabilidade e versionamento: impeça alterações maliciosas ou acidentais em cópias históricas.
- Menor privilégio e MFA: restrinja quem pode criar, alterar, excluir ou restaurar backups.
- Restauração testada: um backup só é confiável depois que a recuperação é validada.
Arquitetura recomendada para proteger ativos O3
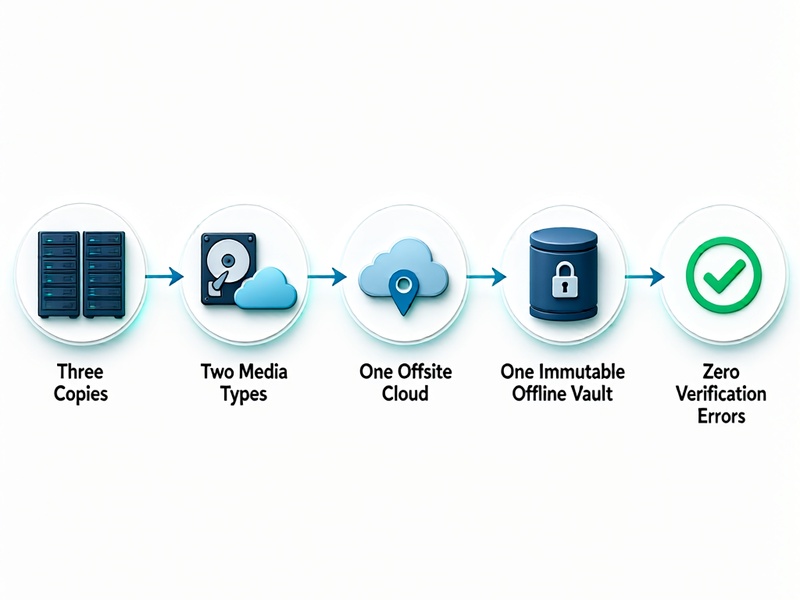
1. Inventário e classificação
Antes de definir ferramentas, identifique quais ativos O3 existem e qual o impacto de sua perda. Classifique os dados por criticidade, frequência de alteração e requisitos regulatórios.
2. Camada de produção
Mantenha snapshots frequentes, replicação controlada e registros de auditoria. Essa camada ajuda na recuperação rápida, mas não substitui um backup independente.
3. Camada de backup primário
Use um repositório criptografado com versionamento e retenção definida. Aplique controle de acesso baseado em funções e registre todas as operações.
4. Camada offsite
Mantenha uma cópia em região, conta ou provedor distinto. O objetivo é sobreviver a falhas locais, erros de configuração e ataques direcionados ao ambiente principal.
5. Camada imutável ou offline
Utilize armazenamento WORM, cofres imutáveis ou mídia offline e air-gapped. Essa camada é essencial contra ransomware e exclusões maliciosas.
6. Camada de recuperação
Documente runbooks, responsáveis, dependências e critérios de validação. A recuperação deve ser ensaiada com frequência e medida com base no RTO e no RPO definidos.
Proteção de chaves e credenciais
Ativos O3 geralmente dependem de chaves criptográficas. Para reduzir o risco de perda:
- Armazene chaves em HSM, cofres de segredos ou soluções dedicadas.
- Separe o backup de chaves do backup de dados comuns.
- Use MFA, menor privilégio e segregação de funções.
- Documente procedimentos de recuperação de chaves com dupla aprovação.
- Evite que uma única pessoa tenha controle total sobre chaves e backups.
- Teste regularmente a restauração de chaves em ambiente controlado.
Rotina de backup e política de retenção
Defina uma rotina que combine backups incrementais, completos e arquivamentos periódicos. Uma política comum é:
- Diário: backups incrementais com verificação automática de integridade.
- Semanal: backup completo em repositório versionado.
- Mensal: cópia de longo prazo em armazenamento imutável.
- Anual: revisão da política de retenção e dos requisitos legais.
A retenção deve equilibrar custo, necessidade de recuperação e conformidade. Não basta manter muitas cópias: é preciso saber quais cópias podem ser restauradas e em quanto tempo.
Testes de restauração e simulações
Um plano de backup para ativos O3 só é confiável quando testado. Recomenda-se:
- Realizar testes trimestrais de restauração de dados e chaves.
- Simular cenários de ransomware, exclusão acidental e falha de provedor.
- Validar a integridade dos dados com hashes e comparações.
- Medir o tempo real de recuperação e comparar com o RTO definido.
- Documentar falhas, corrigir processos e repetir os testes.
Monitoramento, auditoria e resposta a incidentes
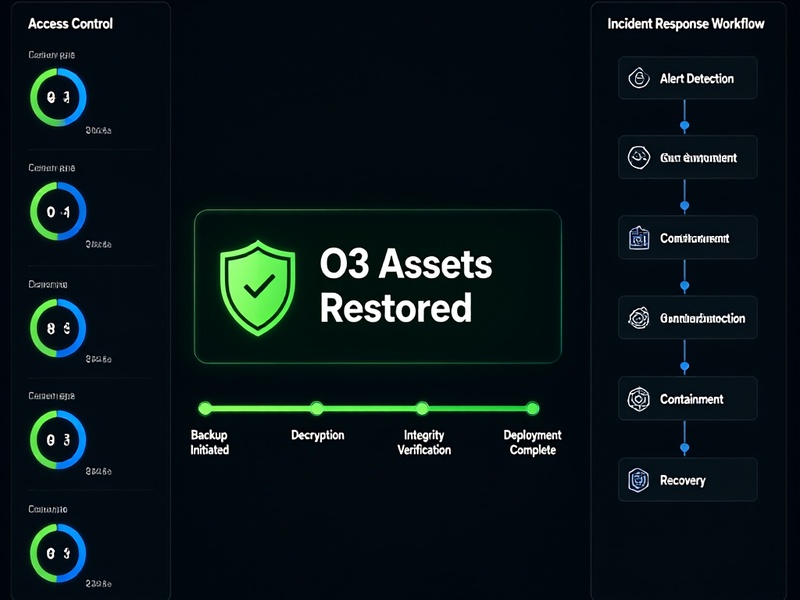
A perda de ativos O3 muitas vezes começa com sinais ignorados. Monitore falhas de backup, alterações incomuns, exclusões em massa e acessos fora do padrão. Mantenha logs imutáveis e revise permissões periodicamente.
Tenha um plano de resposta a incidentes que inclua:
- Isolamento de credenciais comprometidas.
- Suspensão de rotinas automáticas suspeitas.
- Restauração a partir de uma cópia limpa e validada.
- Comunicação com equipes técnicas, jurídicas e de negócio.
- Registro das causas e ações corretivas.
Checklist rápido de implementação
- [ ] Inventário de ativos O3 atualizado.
- [ ] RPO e RTO definidos e aprovados.
- [ ] Regra 3-2-1-1-0 implementada.
- [ ] Backups criptografados em repouso e em trânsito.
- [ ] Chaves privadas separadas dos backups comuns.
- [ ] Cópia offline ou imutável configurada.
- [ ] Controle de acesso com MFA e menor privilégio.
- [ ] Testes de restauração realizados periodicamente.
- [ ] Runbook de recuperação documentado.
- [ ] Monitoramento e auditoria ativos.
Erros comuns que causam perda de ativos O3
- Guardar o backup no mesmo ambiente do dado original.
- Confiar apenas em sincronização de arquivos como estratégia de backup.
- Não testar a restauração.
- Armazenar chaves privadas junto com os backups.
- Não usar versionamento ou imutabilidade.
- Manter permissões excessivas para operadores e fornecedores.
- Ignorar alertas de falha de backup.
- Não atualizar a documentação de recuperação.
Conclusão
Evitar a perda de ativos O3 exige mais do que armazenar cópias: exige uma estratégia de backup em camadas, protegida, monitorada e testada. Ao combinar a regra 3-2-1-1-0, gestão rigorosa de chaves, imutabilidade, testes de restauração e governança, a organização reduz drasticamente o risco de perdas irreversíveis e aumenta sua capacidade de continuar operando mesmo diante de incidentes graves.